

مشکل اسپم شدن ایمیل سایت یکی از بزرگترین چالشهای مدیران وبسایت است…
تصور کنید مشتری شما خریدی انجام داده، اما ایمیل فاکتور را دریافت نمیکند. یا کاربری قصد دارد رمز عبور خود را بازیابی کند، اما خبری از ایمیل نیست. در دنیای وب امروز، «ارسال ایمیل» دیگر به سادگیِ چند سال پیش نیست. اگر ایمیلهای تراکنشی (Transactional) یا خبرنامههای شما به پوشه اسپم میروند یا اصلاً دلیور نمیشوند، مشکل از شانس یا متن ایمیل شما نیست؛ مشکل در اعتبار زیرساخت (Infrastructure Reputation) شماست.
سرویسهای بزرگی مثل Gmail، Outlook و Yahoo قوانین احراز هویت را به الزامات اجباری تبدیل کردهاند. در این راهنما، بررسی میکنیم چگونه از سد فیلترهای ضد اسپم عبور کنیم و نرخ تحویلپذیری (Deliverability) خود را تضمین کنیم.
۱. درک تفاوت میان «نرسیدن ایمیل» و «اسپم شدن»
قبل از هر اقدام فنی، باید بدانید با کدام دشمن روبرو هستید:
- Spam Placement: ایمیل شما از سد ورود عبور کرده و پذیرفته شده، اما الگوریتمهای هوشمند (AI/NLP) آن را «کمارزش» یا «مشکوک» تشخیص داده و به پوشه Junk فرستادهاند.
- Drop / Hard Bounce: سرور مقصد در همان لحظه اول (Handshake)، سرور شما را نپذیرفته است (خطای 550 یا 554). در این حالت، ایمیل شما حتی وارد پوشه اسپم هم نمیشود و عملاً گم میشود.
۲. علل اصلی اسپم شدن ایمیل سایت چیست؟
الف) مثلث طلایی احراز هویت (SPF, DKIM, DMARC)
بدون احراز هویت، دامنه شما در دنیای ایمیل «بیهویت» محسوب میشود.
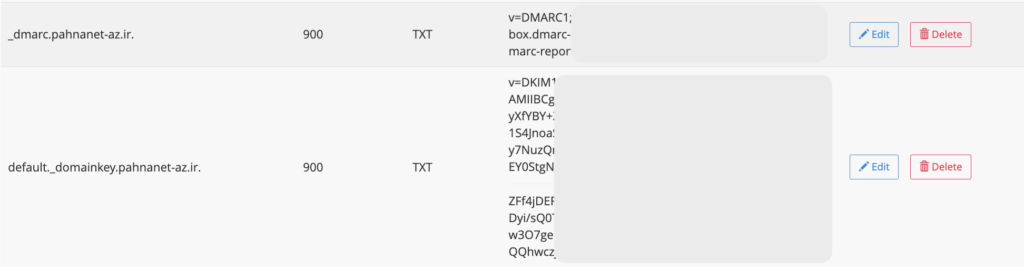
- SPF (Sender Policy Framework): مشخص میکند کدام IPها اجازه ارسال ایمیل از طرف دامنه شما را دارند. مراقب محدودیت «۱۰ کوئری DNS» باشید؛ اگر تعداد سرویسهای مجاز زیاد شود، خطای PermError رخ داده و ایمیلها بلاک میشوند. دراصل رکورد SPF جزو رکوردهای ضروری موجود در لیست رکوردهای DNS باید باشد.
- DKIM (DomainKeys Identified Mail): امضای دیجیتال شماست. نکته حیاتی: استانداردهای قدیمی 1024-bit منسوخ شدهاند؛ حتماً از 2048-bit استفاده کنید تا امنیت شما توسط سرویسدهندگان مدرن تایید شود.
- DMARC: به سرور گیرنده دستور میدهد در صورت شکست احراز هویت، چه کند. سیاست
p=noneتنها برای شروع است؛ هدف نهایی شما باید رسیدن بهp=quarantineیاp=rejectباشد.
اگر در مورد تنظیم این رکوردها سوال دارید از تیم فنی ما بپرسید.
ب) نادیده گرفتن رکوردهای PTR و rDNS
این بزرگترین نقطه ضعف سرورهای مجازی (VPS) شخصی است. اگر IP سرور شما به صورت معکوس (Reverse) به نام دامنهای که در هدر HELO ارسال میکنید اشاره نکند، سرورهای Exchange و اسپمفیلترهای سازمانی ایمیل شما را درجا رد میکنند. اسپم شدن ایمیل سایت از همین موارد قدرت میگیرد.
«برای درک اهمیت رکورد PTR (Pointer Record)، ابتدا باید عملکرد معمول اینترنت را مرور کنیم: در حالت عادی (Forward DNS)، وقتی آدرس سایتی مثل mail.yourdomain.com را وارد میکنید، DNS سرورها آن را به یک آدرس IP عددی (مثلاً 192.0.2.10) تبدیل میکنند تا سرورها بتوانند با هم ارتباط برقرار کنند.
اما rDNS (Reverse DNS) دقیقاً مسیر معکوس را طی میکند؛ یعنی با در دست داشتن یک آدرس IP، به دنبال نام دامنه معتبر پشت آن میگردد. رکورد PTR همان شناسنامهای است که این اتصالِ معکوس را تعریف میکند.
سرور گیرنده چطور از PTR برای کشف هویت شما استفاده میکند؟
وقتی میلسرور شما (مثلاً Postfix یا Exim) میخواهد ایمیلی را به جیمیل یا سرورهای مایکروسافت تحویل دهد، این مکالمه رخ میدهد:
- میلسرور شما در اولین گام سلام میکند و میگوید: «سلام، من
mail.yourdomain.comهستم.» (این همان دستورHELO/EHLOاست). - سرور گیرنده به این ادعا اعتماد نمیکند؛ بلکه IP اتصالیِ شما را برمیدارد و بلافاصله یک کوئری rDNS روی آن اجرا میکند تا ببیند آیا مالک این IP واقعاً یک رکورد PTR ثبت کرده که به
mail.yourdomain.comبرگردد یا خیر؟ - در مرحله بعد (FCrDNS یا Forward-Confirmed reverse DNS)، سرور گیرنده بررسی میکند که آیا خودِ آن دامنه هم مجدداً به همان IP اشاره میکند یا نه!
اگر رکورد PTR وجود نداشته باشد یا اشتباه باشد چه میشود؟
اسپمرها و باتنتها هزاران سرور زامبی با IPهای نامعتبر در اختیار دارند و تقریباً هیچوقت نمیتوانند برای این IPها یک PTR معتبر و دوطرفه ست کنند. به همین دلیل، ابزارهای ضداسپمِ مایکروسافت Exchange، سیسکو و SpamAssassin قانونی سفتوسخت دارند: «ایمیلِ بدون PTR معتبر، پیشفرض اسپم و کلاهبرداری است.»
نتیجه این نقص، حتی اسپم شدن ایمیل هم نیست؛ سرور مقصد ارتباط را در همان ثانیه اول قطع میکند (550 / 554 Reverse DNS lookup failed یا Connection rejected) و پیام شما حتی به مرحله خوانده شدن محتوا هم نمیرسد.
ج) قضیه «همسایگی آلوده» در هاست اشتراکی
در میزبانیهای اشتراکی، IP ارسال ایمیل بین صدها سایت مشترک است. اگر یکی از آن سایتها به دلیل استفاده از افزونههای آسیبپذیر (مثل Contact Formهای ناامن) اسپم ارسال کند، IP کل سرور در لیستهای سیاه (مانند Spamhaus) قرار میگیرد. در این حالت، ایمیلهای تراکنشی سالم شما نیز «سوخت» میشوند.
۳. استراتژی نجات: چگونه نرخ تحویل را به ۱۰۰٪ برسانیم؟
اگر نرخ تحویل ایمیلهای شما پایین است و مدام ترس اسپم شدن ایمیل سایت را دارید این نقشهراه را دنبال کنید:
| مرحله | اقدام فنی | ابزار بررسی | اولویت |
|---|---|---|---|
| ۱ | تست سلامت و تحلیل فنی هدرها | mail-tester.com | حیاتی |
| ۲ | رصد وضعیت IP در لیستهای سیاه (RBL) | mxtoolbox.com | مهم |
| ۳ | مانیتورینگ اعتبار دامنه نزد گوگل | Google Postmaster Tools | تحلیلی |
| ۴ | بازبینی رکوردهای SPF، DKIM و DMARC | DMARC Analyzer | فوری |
۴. وقت آن رسیده که از تابع mail() خداحافظی کنید
استفاده از تابع پیشفرض PHP یا Postfix محلی در هاستهای اشتراکی، برای کسبوکارهای جدی دیگر توجیهپذیر نیست.
چرا باید به سراغ SMTP Relay یا API بروید؟
سرویسهایی مانند Brevo، Mailgun، یا SendGrid به دلایل زیر ایمنتر هستند:
- IPهای اختصاصی و مدیریت شده: آنها مدام اعتبار IPها را بررسی میکنند تا در لیست سیاه نروند.
- فرآیند Warm-up: اگر حجم ارسال ایمیل شما بالاست، این سرویسها حجم ارسال را هوشمندانه و تدریجی افزایش میدهند تا گوگل به شما شک نکند.
- پشتیبانی از پروتکل RFC 8058: آنها قابلیت One-Click Unsubscribe (لغو اشتراک با یک کلیک) را به صورت خودکار به هدرهای ایمیل شما اضافه میکنند که برای جلوگیری از گزارش اسپم توسط کاربر، حیاتی است.
جمع بندی
تحویل ایمیل یک فرآیند مبتنی بر «اعتبار فنی» است. اگر صاحب یک کسبوکار اینترنتی هستید، هزینه کردن برای یک سرویس SMTP معتبر یا اختصاصیسازی زیرساخت سرور (VPS)، یک هزینه نیست؛ بلکه سرمایهگذاری روی وفاداری مشتری و امنیت برند شماست.
اگر هنوز ایمیلهای خود را مستقیماً از طریق هاست اشتراکی ارسال میکنید، همین امروز برای انتقال به یک سرویس SMTP اقدام کنید تا از فاجعه «اسپم شدن ایمیلهای تراکنشی» جلوگیری کنید.